Le Ministère de l’Économie Numérique a lancé une alerte internationale concernant deux vulnérabilités critiques affectant la technologie PHP, largement utilisée pour le fonctionnement des sites web et des plateformes numériques publiques.
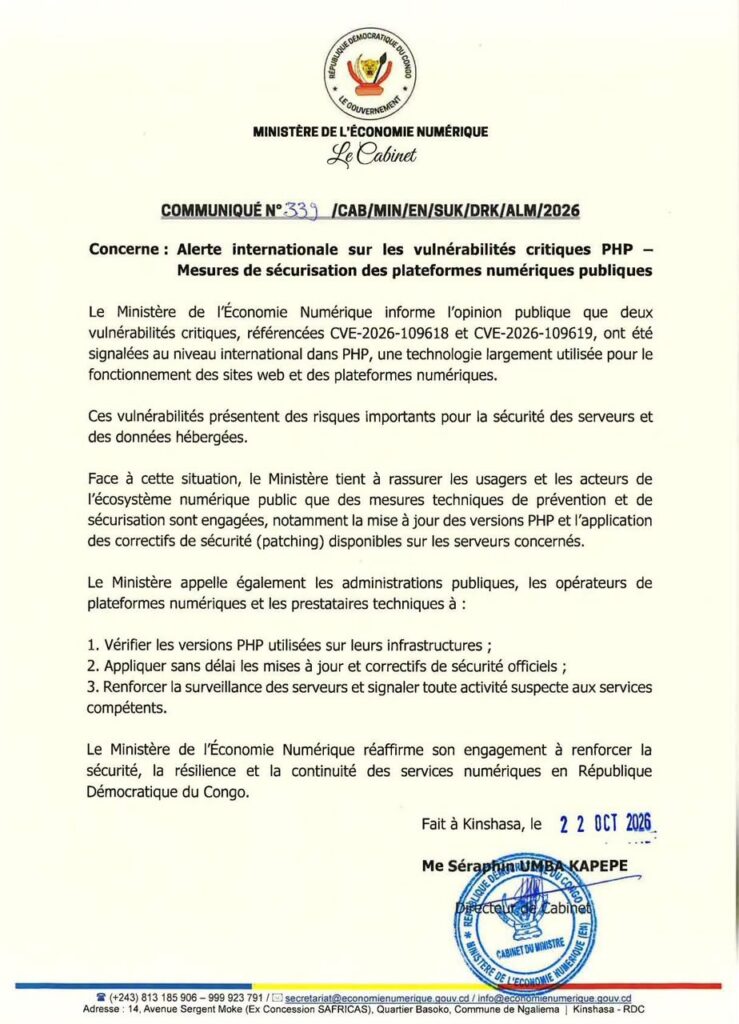
Dans son Communiqué N°339/CAB/MIN/EN/SUK/DRK/ALM/2026 du 22 octobre 2026, le ministère informe l’opinion publique que ces deux failles, référencées CVE-2026-109618 et CVE-2026-109619, présentent des risques importants pour la sécurité des serveurs et des données hébergées.
Face à cette situation, le Cabinet du Ministre rassure les usagers et les acteurs de l’écosystème numérique public que des mesures techniques de prévention et de sécurisation sont engagées, notamment la mise à jour des versions PHP et l’application des correctifs de sécurité (patching) sur les serveurs concernés.
Le Ministère appelle également les administrations publiques, les opérateurs de plateformes numériques et les prestataires techniques à vérifier les versions PHP utilisées, à appliquer sans délai les mises à jour officielles et à renforcer la surveillance des serveurs en signalant toute activité suspecte aux services compétents.
Le Ministère de l’Économie Numérique réaffirme son engagement à renforcer la sécurité, la résilience et la continuité des services numériques en République Démocratique du Congo.